


Nehmen wir an, Ihr Unternehmen vermietet Baumaschinen und entwickelt die Dispositionssoftware dafür mit drei Entwicklern selbst. Der Coding Agent des Teams soll die Mietpreisberechnung von Tagessätzen auf stundengenaue Abrechnung umstellen, eine Aufgabe für mehrere Stunden. Bisher hat jemand jeden Befehl einzeln bestätigt. Bei fünf parallelen Sitzungen ist das nicht mehr zu schaffen.
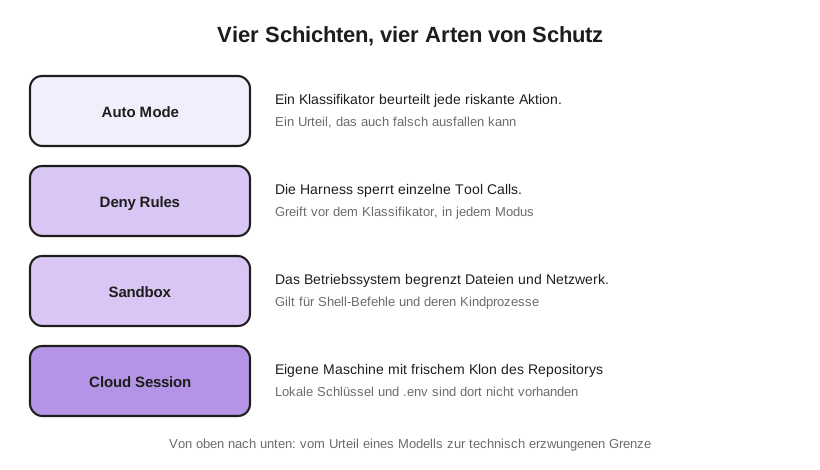
Werkzeuge wie Claude Code haben darauf reagiert. Auto Mode ist ein Permission Mode (Berechtigungsmodus) von Claude Code, in dem ein Classifier (Klassifikator), also ein separates Modell, riskante Aktionen prüft, bevor sie laufen. Einzelfreigaben durch einen Menschen entfallen damit. Die Verantwortung für das Ergebnis bleibt trotzdem bei Ihrem Team.
Vom Freigeben zum Delegieren
Lydia Hallie aus dem Claude-Code-Team von Anthropic beschreibt den Wandel im Vortrag „Rethinking Claude Code Best Practices“ (Kanal AI Engineer). Vor wenigen Monaten bestätigten Entwickler jeden Befehl und korrigierten laufend nach. Heute betreuen sie bei Anthropic Dutzende Sitzungen gleichzeitig, die über Stunden laufen. Die Folgen nennt der Beitrag „Redesigning source control at Anthropic“ vom 13. Oktober 2026: Im Mai 2026 wurden dort im Schnitt rund 2.500 Codeänderungen pro Tag gemergt, im September mehr als 30.000.
Überall, wo der Mensch aus der Schleife tritt, muss etwas anderes einspringen. Hallie nennt drei Kandidaten: das Modell, die Harness (das Programm rund um das Modell) und die Umgebung, in der die Sitzung läuft. Mehr dazu in unserem Beitrag zur Agent Harness.
Auto Mode: ein Klassifikator statt Einzelfreigaben
Laut Dokumentation genehmigt Auto Mode Lesezugriffe und Dateiänderungen im Arbeitsverzeichnis ohne weitere Prüfung. Alles andere geht an den Klassifikator. Abhängigkeiten aus dem Lockfile lässt er installieren, einen Force Push blockiert er. Seit dem 14. August 2026 starten neue Sitzungen in den Plänen Pro, Max und Team in diesem Modus.
Der Klassifikator vertraut zunächst nur dem Arbeitsverzeichnis und den Remotes, die beim Start dafür eingerichtet waren. Ein Push in das separate Deployment-Repository der Disposition würde daher blockiert. Unter autoMode.environment tragen Sie deshalb ein, welchen Repositories, Buckets und Diensten Ihr Unternehmen vertraut.
Wie gut das funktioniert, hat Anthropic am 7. August 2026 veröffentlicht. In einem Experiment mit 1.053 bezahlten Testern erkannten die Menschen einen gefährlichen Befehl in 13,6 Prozent der Fälle, Auto Mode blockierte 89 Prozent derselben Befehle. Die Tester arbeiteten allerdings in einer eigens aufgebauten Testumgebung. Rund jeder zehnte gefährliche Befehl kam auch am Klassifikator vorbei, und Anthropic schreibt selbst, dass der Modus das Risiko nicht beseitigt.
Deny Rules: was nie passieren darf
Eine Garantie gibt nur die Harness. Deny Rules (Verbotsregeln) in den Einstellungen des Projekts gelten in jedem Berechtigungsmodus, und Claude Code wertet sie aus, bevor der Klassifikator die Aktion zu sehen bekommt. Die Best Practices nennen als Beispiel Read(./.env), womit der Agent die Datei mit den Zugangsdaten nicht mehr öffnen kann.
Für die Auswahl der Regeln schlägt Hallie eine Testfrage vor: Lässt sich der Fehler zurücknehmen, wenn der Agent ihn ein einziges Mal macht? Falsch geschriebenen Code setzt das Team zurück. Verworfene Änderungen, die noch nicht committet waren, oder ein API-Schlüssel im Sitzungsprotokoll lassen sich nicht zurückholen und gehören in eine Regel.
Sandbox: Grenzen für alles, was ein Befehl nachlädt
Eine Regel entscheidet, ob ein Tool Call startet. Was der Prozess danach erreicht, sieht sie nicht. Auto Mode lässt npm test durch, und auch jeder Mensch hätte den Befehl bestätigt. Während der Tests läuft aber Code aus Abhängigkeiten, den Ihr Team nie gelesen hat. Ist eines dieser Pakete kompromittiert, kann es die .env oder SSH-Schlüssel lesen und an einen fremden Server schicken.
Die Sandbox setzt deshalb beim Betriebssystem an: Seatbelt unter macOS, bubblewrap unter Linux und WSL2. Sie legt fest, welche Dateien ein Shell-Befehl lesen, wohin er schreiben und welche Hosts er erreichen darf, und das gilt auch für alle Prozesse, die er startet. Die Read-Regeln aus den Deny Rules fließen in die Sandbox ein, sodass auch das kompromittierte Paket an der .env scheitert.
Standardmäßig bleibt der restliche Rechner allerdings lesbar, SSH-Schlüssel brauchen also eine eigene Regel. Außerdem umfasst die Sandbox nur Shell-Befehle, während MCP-Server und Hooks außerhalb laufen.
Cloud Sessions: eine Maschine ohne Ihre Schlüssel
Noch besser ist es, wenn die heiklen Dateien gar nicht vorhanden sind. Eine Cloud Session läuft in einer isolierten virtuellen Maschine bei Anthropic, die das Repository frisch klont und weiterarbeitet, wenn der Laptop zugeklappt ist. Die .env liegt nicht in Git und fehlt dort, ebenso Ihre SSH-Schlüssel. Voll nutzbar ist das derzeit nur mit Repositories auf GitHub.
Der Netzwerkzugang ist in der Stufe „Limited“ auf Paketregistries, GitHub und Cloud-SDKs beschränkt, weitere Domains tragen Sie in der Umgebung ein. Braucht der Agent einen API-Schlüssel, hinterlegen Sie ihn als Network Secret. Ein Proxy hängt ihn an passende Anfragen, nachdem sie die Maschine verlassen haben, und das Modell bekommt ihn nie zu sehen.
Was die Maschine verlässt, bleibt allerdings bestehen, etwa ein gepushter Commit oder eine über einen Connector verschickte Nachricht. Deny Rules gehören deshalb ins Repository, damit sie auch in der Cloud gelten.
Prüfpunkte während der Sitzung
Wer jeden Schritt freigibt, kennt am Ende jede Änderung. Nach vier Stunden Hintergrundarbeit liest niemand mehr alle Dateien, und der Agent hat unterwegs viele kleine Entscheidungen getroffen. Bei der Umstellung der Mietpreise könnte ein Lauf die alte Tageslogik parallel stehen lassen, ein zweiter nur neue Verträge umstellen und ein dritter laufende Verträge neu berechnen und damit bereits gestellte Rechnungen verändern, und jedes dieser Ergebnisse wirkt zunächst plausibel.
Abhilfe schaffen Prüfpunkte mit einem klaren Bestanden oder Durchgefallen, zum Beispiel Tests oder ein Build. Ein Test, der die Summen bestehender Rechnungen festhält, stoppt den dritten Lauf früh. Im Prompt beschreiben Sie dazu, wann die Aufgabe fertig ist, und verlangen Teilaufgaben mit eigenen Tests samt deren tatsächlicher Ausgabe.
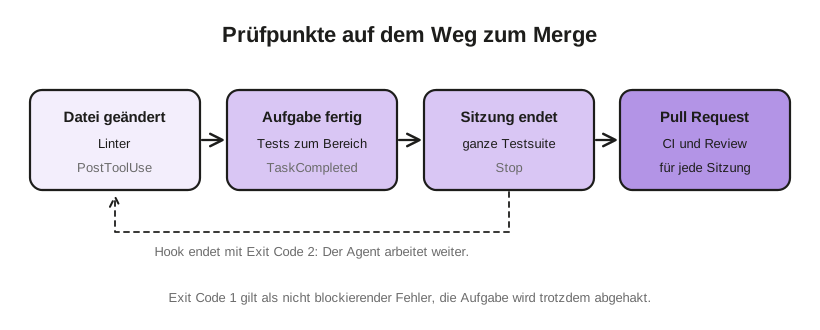
Prüfungen, die immer laufen müssen, gehören in Hooks, also Skripte, die Claude Code an festen Stellen ausführt. Nach jeder Dateiänderung läuft der Linter (PostToolUse), vor dem Abhaken einer Aufgabe laufen die Tests für den betroffenen Bereich (TaskCompleted), vor dem Ende der Sitzung die gesamte Testsuite (Stop). Die meisten Werkzeuge beenden sich bei einem Fehler mit 1, was Claude Code als nicht blockierenden Fehler behandelt, die Aufgabe gilt also trotzdem als erledigt. Erst Exit Code 2 schickt den Agenten zurück an die Arbeit.
CI und Review: dieselben Checks für jede Sitzung
Jede Sitzung endet mit einem Pull Request, und die CI-Pipeline prüft alle gleich. Mit Auto-fix beobachtet Claude den Pull Request und behebt fehlgeschlagene Checks selbst.
Hallies Team lässt jeden Pull Request zuerst von Claude prüfen, in frischem Kontext und getrennt von der Sitzung, die den Code geschrieben hat. In Code Review lesen mehrere Agenten die Änderung, ein Verifikationsschritt filtert Fehlalarme heraus. Wie viel danach ein Mensch liest, richtet sich in ihrem Team nach dem Risiko. Änderungen an Dokumentation und Texten gehen nach grünen Checks durch, riskante Änderungen sehen sich etwa zwei Personen an.
Noch einen Schritt weiter gehen Projects, derzeit in öffentlicher Beta. Dort sprechen Sie mit einer einzigen Koordinator-Sitzung, die Aufgaben zerlegt, für jede einen Thread startet und laut Hallie unfertige Ergebnisse zurückschickt. Wie mehrere Agenten zusammenspielen, zeigt unser Beitrag zum Agentic Engineering.
Womit Sie anfangen können
Zwei Schritte reichen für den Einstieg:
- CLAUDE.md entrümpeln: Streichen Sie Zeilen mit „IMPORTANT“ und alles, was der Agent aus dem Code ablesen kann. Hinein gehört, was er nicht sieht, etwa eine Altschnittstelle, die im Code nirgends referenziert ist.
/doctor prompt-auditmarkiert Anweisungen, die für ältere Modelle geschrieben wurden. - Eine große Aufgabe abgeben: Wählen Sie etwas deutlich Größeres als üblich, prüfen Sie vorher, ob Ihre CI abfängt, was Ihnen wichtig ist, und beobachten Sie, wo Sie noch eingreifen müssen.
Häufige Fragen zu unbeaufsichtigten Coding Agents
Was ist Auto Mode in Claude Code? Ein Berechtigungsmodus, in dem ein separates Modell riskante Aktionen beurteilt, bevor sie laufen.
Reicht Auto Mode als Schutz aus? Für Fehler, die sich zurücknehmen lassen, meist ja. Was nie passieren darf, gehört in eine Deny Rule, und fremder Code läuft besser in einer Sandbox oder Cloud Session.
Warum arbeitet Claude Code trotz fehlgeschlagenem Hook weiter? Vermutlich endet das Skript mit Exit Code 1. Blockierend wirkt bei Hooks nur Exit Code 2.
Interessiert? In einem kostenlosen Beratungsgespräch besprechen wir Ihre individuellem Anforderungen an den Einsatz künstlicher Intelligenz! Beratungstermin vereinbaren